Cara Mudah Konfigurasi Remote Access Dan Merubah Port Default dengan SSH Server CentOS

Assalamu'alaikum Wr.Wb
Materi kali ini pada CentOS yaitu bagaimana cara intallasi dan konfigurasi remote access dan juga merubah port default ssh server pada CentOs. Sebenarnya untuk materi ini sudah disampaikan pada materi debian, namun dalam implementasi CentOs terdapat perbedaan yaitu seperti konfigurasi port yang dijinkan (pada materi artikel).Sebelum implementasi, kita perhatikan dahulu tampilan berikut yang merupakan perbedaan dari ssh dan telnet.


Secara sederhana dapat disimpulkan bahwa ssh lebih baik dibanding dengan telnet, dikarenakan telnet lebih di mudah diakses/ dipecah oleh orang lain.
Langkah pertama yaitu pastikan mengintall paket openssh-server terlebih dahulu dengan user root
root@Server-Ku:~# yum install openssh-server -y
Setelah install paket SSH Server, kita sudah dapat mengaksesnya dengan menggunakan putty apabila menggunakan windows. Pastikan sudah mempunyai putty lalu buka dan isikan IP dari server yang hendak diakses. Lanjut dengan memilih SSH lalu open.


Apabila berhasil,maka akan muncul tampilan seperti berikut  dan tinggal login.


Selanjutnya, kita membahas bagaimana cara merubah port default dari ssh yang semula port 22 lalu kita rubah dengan port yang diinginkan. Dengan merubah port default, memungkinkan serverlebih aman lagi dibanding dengan sebelumnya. Letak file yang dikonfigurasi yaitu /etc/ssh/sshd_config.Edit file tersebut dengan bantuan teks editor vi 
 root@serverku:~# Vi /etc/ssh/sshd_config
Cari bagian Port dan rubah sesuai keiginan, tapi sebelumnya tekan insert untuk memulai edit.
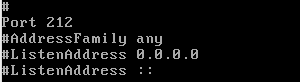

Setelah itu save dengan menakan ESC lalu ketik :wq  dan ENTER. Restart service ssh
root@serverku:~#systemctl restart sshd
Di centOs kita perlu mendaftarkan portnya agar diijinkan , dengan menginstall paket policycoreutils-python.


Tinggal kita konfigurasi dengan tool yang dimiliki paket yang telah diintall dengan perintah berikut. 

Tinggal kita konfigurasi firewallnya agar port kita inginkan di izinkan lalu dilanjutkan perintah kedua yaitu reload firewall.

Kita coba akses dengan putty dan rubah portnya 

Berhasilkah? kalo berhasil maka tampilannya akan sebagai berikut yaitu sama seperti sebelum port default diatas.


Apabila kita coba mengakses dengan port defaultnya yaitu 22 , maka akan gagal seperti tampilan berikut


Untuk konfigurasi debian dapat dibaca Cara Konfigurasi dan Merubah Port Default SSH  pada Debian. Itu saja semoga bermanfaat dan sekian terima kasih 😊
Konfigurasi Mengakses Server Menggunakan SSH Dan Merubah Default Port SSH Read more : https://sahroel-project.blogspot.com/2018/04/cara-mengakses-server-menggunakan-ssh.html
Wassalamu'alaikum Wr.Wb

Cara Mudah Mengkonfigurasi IP Statik dan DHCP Pada CentOS


Assalamu'alaikum Wr.Wb
Dalam konfigurasi kali ini kita akan mencoba beberapa konfigurasi yaitu bagaimana mengkonfigurasi IP statik dan DHCP CentOS.
  • Konfigurasi IP Statik dan DHCP dengan Mode CLI
Yang perlu diperlu diperhatikan dalam konfigurasi IP mode CLI yaitu letak file untuk dikonfigurasi yaitu /etc/sysconfig/network-scripts/ifcfg-enp0s3 .untuk mengeditnya kita perlu perintah untuk mengeditnya yaitu misal kita pake vi, maka perintahnya sebagai berikut
Lalu ENTER , maka akan muncul tampilan seperti berikut 


Untuk konfigurasi statik, cari baris berikut
BOOTPROTO=none
ONBOOT=yes
Rubah baris diatas seperti dibawah, tapi sebelumnya tekan tombol Insert untuk memulai merubah. Apabila ingin dhcp rubah bagian static dibawah menjadi dhcp.
BOOTPROTO=static
ONBOOT=yes
Tambahkan baris berikut, untuk mengkonfigurasi IP statik dan sesuaikan dengan IP yang diinginkan. Apabila dikonfigurasi DHCP, maka melangkah ke langkah berikutnya yaitu save dan restart network
IPADDR=192.168.10.1
NETMASK=255.255.255.0
Atau secara keseluruhan dapat dilihat seperti , tampilan dibawah ini


Bila ingin menambahkan gateway dan DNS dapat menambahkan baris seperti berikut
GATEWAY=192.168.10.2
DNS1=8.8.8.8
Untuk menyimpan tekan ESC ,Lalu ketik :qw artinya q = Quit/keluar dan w = Write/menyimpan.Tinggal restart dengan perintah berikut
Itu saja yang dapat disampaikan semoga bermanfaat, sekian terima kasih 😊
Wassalamu'alaikum Wr.Wb

[Security] Cara Melindungi Akses Server Dengan Menggunakan Fail2ban

Assalamu'alaikum Wr.Wb
Berjumpa lagi dengan materi cara melindungi akses server dengan menggunakan fail2ban . Seperti kita ketahui bahwa server sangat mungkin sekali seseorang yang tidak bertanggung jawab mengaksesnya menggunakan SSH ataupun lainnya dengan cara brute force password root ataupun user lainnya sehingga dengan adanya brute force membuat resource server berkurang dan sebagai admin tentu berusaha agar server mencegah hal tersebut. Walaupun admin elah memakai password yang cukup kuat atapun sangat kuat tapi kalo tidak dicegah sangat mungkin untuk diakses. 

Cukup berbahaya bukan? nah kali ini kita akan mempelajari fail2ban, apa itu fail2ban? fail2ban merupakan aplikasi paket pada linux yang digunakan untuk melakukan blokir sementara apabila ada seseorang yang mencoba login berulang kali / sekian kali dan tidak hanya memblokir sementara tapi kita juga dapat memblokir permanen. Fail2ban menggunakan iptables sebagai filtering ataupun sebagai blokir dan biasanya iptables sudah terinstall secara default pada server.

Langkah pertama kita lakukan installasi aplikasi paket yang dibutuhkan yaitu fail2ban
 root@serverku:~# apt-get install fail2ban
Kita akan salin terlebih dahulu file konfigurasinya dengan nama file salinan yaitu fail.local yang ditujukan untuk server sendiri.
root@serverku:~# cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
Lanjut konfigurasi file yang telah salin dengan teks editor 
root@serverku:~# nano /etc/fail2ban/jail.local
Apabila kita ingin melindungi akses server SSH maka cari bagian dibawah dan rubah sesuai keinginan  
[ssh]

enabled  = true
port     = ssh
filter   = sshd
logpath  = /var/log/auth.log
maxretry = 6

 keterangan
  1. [] : Di dalam kurung siku merupakan nama yang ingin diatur
  2. enabled : Merupakan nilainya yaitu true/aktif ataupun false/mati
  3. port : merupakan port yang digunakan layanan yang ingin di atur
  4. filter : Akan melakukan filter dengan aturan yang sudah ditentukan yang berada di /etc/fail2ban/filter.d dan ditulis nama filenya tanpa perlu ekstensinya (misal sshd.conf ditulis sshd saja seperti diatas)
  5. logpath : merupakan letak direktori penyimpanan log atau catatan apabila nanti ada yang gagal login
  6. maxretry : Jumlah kesempatan mencoba login sebelum di blokir
 Tinggal restart service fail2ban
root@serverku:~# /etc/init.d/fail2ban restart
Atau menggunakan perintah berikut
root@serverku:~# service fail2ban restart
Untuk melihat apakah fail2ban berjalan yaitu dengan perintah berikut
root@serverku:~# iptables -L
Terlihat seperti pada tampilan dibawah apabila fail2ban berjalan

 
Bila kita ingin mengujinya dengan mengakses menggunakan ssh dan memasukkan password salah selama maxretry yang telah ditentukan, maka akan muncul sebagai berikut


Untuk melihat lognya / catatannya dapat dengan perintah berikut 
root@serverku:~# cat /var/log/auth.log
Cari tanggal waktu pada saat uji coba akses server dan bila sudah menemukan berikut hasil lognya


Itulan merupakan cara melindungi server dengan menggunakan aplikasi fail2ban yang memungkinkan user yang tidak bertanggung jawab login ke server dengan jumlah maxretry yang telah ditentukan akan di blok. Semoga bermanfaat dan Matur suwun πŸ˜‡
Wassalamu'alaikum Wr.Wb

[NTP Server] Cara Mengkonfigurasi NTP Server dan Sinkronisasi Waktu Pada Client

Assalamu'alaikum Wr.Wb
Materi kali ini kita membahas bagaimana membuat sebuah server yang didukung NTP sehingga client yang terhubung dengan server dapat menyinkronkan waktu dengan server dan terlebuh dahulu kita jelaskan sedikit dari NTP. Apa sih NTP ?, NTP atau Network Time Protocol merupakan protokol yang digunakan untuk menyinkronkan waktu yang berjalan pada protokol UDP dengan port 123 sebagai lapisan transport . Hal ini agar client memiliki waktu yang sama persis dan berperan penting pada saat jumlah komputer client dalam jumlah besar agar waktu dapat berjalan serentak.

Install terlebih dahulu package NTP pada server 
root@serverku:~# apt-get install ntp
Reading package lists... Done
Building dependency tree
Reading state information... Done
..............................................
Do you want to continue? [Y/n] y
Lanjut dengan mengkonfigurasi ntp.conf dan pastikan installasi diatas berhasil.
 root@serverku:~# nano /etc/ntp.conf
 Cari bagian tersebut dan samakan dengan tampilan berikut


Dan juga cari bagian tersebut dan sesuaikan seperti berikut dengan IP network client yang akan menggunakan NTP server


Jangan lupa save dengan CTRL + O lalu ENTER dan CTRL + X untuk keluar. Lanjut kita restart service NTP dengan perintah berikut
root@serverku:~# /etc/init.d/ntp restart
Tahap selanjutnya yaitu seting waktu server dengan benar karena server ntp sebagai acuan untuk sinkron waktu pada client maka pada server waktunya harus tepat dan benar.
root@serverku:~# date
Sun May 20 00:00:04 WIB 2018
root@serverku:~# date --set 2018-05-21
Mon May 21 00:00:00 WIB 2018
root@serverku:~# date --set 11:05:42
  1. date : Digunakan untuk melihat tanggal dan waktu
  2. date --set 2018-05-21 : Digunakan untuk merubah tgl,bulan dan tahun menjadi 2018-05-21 dengan susunan tahun-bulan-tgl
  3. date --set 11:05:42 : Digunakan untuk merubah waktu dengan susunan jam:menit:detik 
Untuk menyikronkan pada client yang menggunakan windows yaitu seperti berikut dengan klik kanan waktu pada bagian pojok dan pilih Adjust date/time


Lanjut dengan memilih Adjust date/time > tab internet time > Change setting > Isi IP server > Pilih update now > Ok > Ok . Pastikan setelah memilih update muncul seperti yang ditandai tanda hijau seperti tampilan dibawah


Bila clientnya menggunakan ubuntu, kita perlu menginstall ntpdate agar dapat tersinkron dengan server
root@sahroel-ubuntu:~# apt-get install ntpdate
Bila sudah selesai kita tinggal sinkronkan dengan IP server sebagai berikut
root@sehroel-ubuntu:~# ntpdate 192.168.10.1
Dan itulah merupakan cara mengkonfigurasi NTP server dan cara menyinkronkan waktu pada client windows ataupun ubuntu. Semoga dapat memahami, bila ada pertanyaan dapat meninggalkan komentar. Itu saja yang dapat disampaikan semoga bermanfaat dan matur suwun sampun rawuh 😁
Wassalamu'alaikum Wr.Wb

[File Sharing] Cara Konfigurasi Menggunakan NFS sebagai File Sharing Server

Assalamu'alaikum Wr.Wb
NFS atau Network File sharing merupakan protokol yang digunakan untuk men-share resource ataupun file ke jaringan yang dimiliki tanpa peduli sistem operasi client yang digunakan, jadi untuk windows dapat menggunakannya begitu juga dengan client linux atau lain sebagainya. NFS pada server dapat digunakan sebagai alternatif dari samba yang hanya sebagai share resource ataupun file sharing yang tanpa otentikasi user login atau keamanan lainnya. πŸ‘‡

Yang perlu diperhatikan juga nanti pada client yaitu mengaktifkan protokol NFS agar dapat memount file yang telah di share di server. Langkah yang perlu dilakukan pada server untuk dapat menggunakan NFS ini yaitu perlu installasi package program yang di perlukan yaitu nfs-kernel-server dan nfs-common dengan cara sebagai berikut untuk langkah installasinya 
 root@serverku:~# apt-get install nfs-kernel-server nfs-common
Pastikan tidak ada masalah dalam installasi yang dibutuhkan dalam NFS. Lanjut dengan membuat direktori yang akan kita share nanti dengan perintah seperti dibawah.
root@serverku:~# mkdir /nfs-share
root@serverku:~# mkdir /nfs-share/data
Terlihat diatas kita membuat direktori dengan nama nfs-share di root dan data di dalam /nfs-share . Rubah terlebih dahulu hak akses direktori yang telah dibuat.
root@serverku:~# chmod 777 -R /nfs-share
Langkah berikutnya kita konfigurasi file exports yang berada di direktori /etc.
root@serverku:~# nano /etc/exports
 Tambahkan baris yang ditandai berikut pada bagian bawah sendiri


  1. /nfs-share/: Direktori yang ingin di share
  2. 192.168.10.0/24 : Network yang diperbolehkan menggunakannya
  3. rw : Direktori yang di share memiliki hak akses read & write
  4. sync : Agar pada client maupun server selalu sinkron
  5. no_subtree_check : Agar client tidak dapat melihat susunan direktori
  6. no_root_squash : Client yang mengakses memiliki hak akses setara root terhadap direktori tersebut
Jangan lupa tekan CTRL + O  lalu ENTER untuk save dan CTRL + X untuk keluar. Perhatikan juga diatas yang merupakan konfigurasi beserta keterangannya dan lanjut dengan merestart service NFS.
root@serverku:~# /etc/init.d/nfs-kernel-server restart
Lanjut dengan konfigurasi pada client yaitu windows, dengan mengaktifkan terlebih dahulu protokol NFS . Cari pada start yaitu turn windows features


Cari dan centang bagian yang ditandai berikut

Lanjut, kita tinggal mounting NFS dengan membuka windows explorer lalu klik kanan pada computer dan pilih map network drive

Tinggal kita isi bagian berikut dengan IP server yang sebagai NFS dengan susunan sebagai berikut

Pastikan sudah termap / termount seperti dibawah ini


Kita telah berhasil mengkonfigurasi share dengan nfs dan juga berhasil memounting direktori yang di share pada client windows. Semoga bermanfaat dan matur suwun sampun rawuh ✋
Wassalamu'alaikum Wr.Wb